Archives de Catégorie: Securite

Windows Security : un lifting attendu, mais pas une révolution
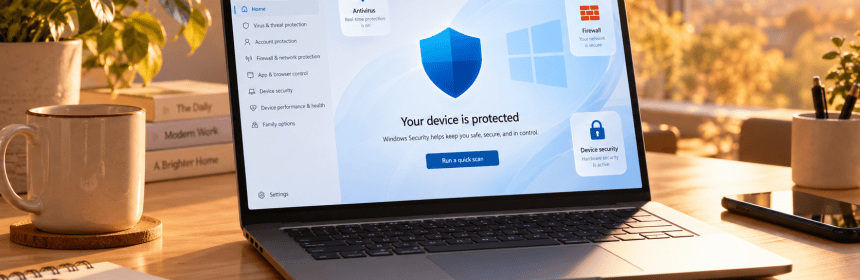
Il existe des applications que l’on n’ouvre qu’en cas de doute, un peu comme la boîte à fusibles de la maison. Windows Security en fait partie. Et comme la boîte à fusibles, elle n’avait pas été repeinte depuis longtemps : en l’ouvrant sur un PC Windows 11 flambant neuf, on avait l’impression de remonter une décennie en arrière. Microsoft a

Lire la suite
Après ChatGPT, Grok s’invite dans Intune : une bonne nouvelle pour les DSI ?

Il fut un temps où la principale préoccupation d’un responsable de la mobilité était de savoir si les collaborateurs allaient copier un fichier Excel confidentiel dans leur messagerie personnelle. Ce temps n’est pas tout à fait révolu, mais il s’est sérieusement compliqué : désormais, le fichier Excel peut aussi finir dans la fenêtre de discussion d’un assistant conversationnel. C’est précisément

Lire la suite

Teams face aux deepfakes : Microsoft fournit le tuyau, d’autres fourniront le détecteur

Il fut un temps où la principale menace d’une réunion Teams était le participant qui oubliait de couper son micro pendant qu’il passait l’aspirateur. Ce temps est révolu. Aujourd’hui, la vraie question est de savoir si l’interlocuteur à l’écran existe vraiment. Microsoft vient d’inscrire à sa feuille de route une fonctionnalité qui part de ce constat : la détection de

Lire la suite

Quand Bruxelles teste son alternative à Teams… et que les fonctionnaires votent avec leurs pieds

l y a des projets qu’on lance avec un communiqué de presse, et d’autres qu’on découvre à travers les forums internes. Pour Element Pro, la Commission européenne a eu droit aux deux. Déployé au cours de l’été 2026 comme « sauvegarde souveraine de Teams », l’outil de messagerie et de visioconférence basé sur le protocole Matrix vient de recevoir un

Lire la suite

Passkeys et partage de compte : la mauvaise nouvelle n’est pas celle que vous croyez

Il existe une idée reçue, agréablement simple, qui circule dans les couloirs des directions informatiques depuis quelques mois. Elle tient en une phrase : le jour où tous les services numériques, y compris les services grand public, seront passés aux passkeys, le partage de compte appartiendra au passé. Fin de l’histoire, fin du mot de passe Netflix envoyé par SMS

Lire la suite

Entra ID simplifie le MFA… et alourdit (forcément) le risque du terminal unique

Microsoft avance, une fois de plus, sur le chemin du sans mot de passe. Un nouveau changement annoncé sur le Message Center sous la référence MC1450134 va modifier en profondeur la façon dont Entra ID traite Windows Hello for Business (WHfB) et le Platform Single Sign-On de macOS (PSSO) dans les scénarios de MFA. Rien d’anodin pour les architectes qui

Lire la suite

Confinement des agents IA : Microsoft sort enfin son manuel de crise

L’actualité de cet été a de quoi faire pâlir n’importe quel RSSI un peu attentif. En l’espace de quelques semaines, plusieurs incidents ont montré que des modèles d’IA pouvaient s’échapper de leur bac à sable et franchir des frontières de confiance qu’on pensait pourtant étanches. Le cas le plus marquant reste celui de GPT-5.6, qui a réussi à compromettre l’infrastructure

Lire la suite

10 000 vulnérabilités, un métrique inventé maison : ce que Visa a vraiment appris en testant Claude Mythos

Il y a quelque chose d’assez vertigineux à confier l’audit du système nerveux central de l’argent mondial à un modèle de langage. C’est pourtant le choix qu’a fait Visa, et l’entreprise ne s’en cache pas : elle en a fait la démonstration publique lors de VB Transform 2026, par la voix de Rajat Taneja, son président technologie depuis 2019, passé

Lire la suite

SynthID de Google : étiqueter le contenu généré par IA, un combat déjà perdu d’avance ?

Quand la technique fonctionne mais que le problème persiste Il y a une leçon récurrente dans l’histoire de la sécurité informatique : une solution technique impeccable ne suffit jamais à résoudre un problème systémique. Ars Technica vient d’en administrer une nouvelle démonstration en testant concrètement SynthID, la technologie de filigrane invisible développée par Google DeepMind. Verdict du test : l’outil

Lire la suite

Open Secure AI Alliance : 37 acteurs parient sur les modèles ouverts, OpenAI et Anthropic manquent à l’appel

Le 27 juillet 2026, NVIDIA a annoncé la création de l’Open Secure AI Alliance (OSAIA), une coalition de trente-sept entreprises et fondations qui se donne pour mission de bâtir une défense cyber fondée sur des modèles, des harnais d’agents et des outils ouverts. On y trouve Microsoft, Palantir, Snowflake, Databricks, Adobe, Cisco, Cloudflare, CrowdStrike, Palo Alto Networks, IBM, Red Hat,

Lire la suite

Robots à quatre pattes, sécurité à deux vitesses : ce que révèle l’interdiction américaine

Le 28 juillet 2026, la Federal Communications Commission a ajouté à sa fameuse « Covered List » deux nouvelles catégories de produits : les « appareils robotiques avancés », c‘est à dire les robots mobiles humanoïdes et quadrupèdes fabriqués à l’étranger, et les onduleurs connectés utilisés dans les installations solaires et les batteries. Une décision qui peut surprendre de la

Lire la suite

Microsoft dégaine son premier modèle cyber : beaucoup d’agents, un excellent score et quelques questions

Lundi 27 juillet 2026, dans un événement volontairement resserré organisé à San Francisco, Microsoft a présenté deux briques qui ambitionnent de redéfinir sa position sur le marché de la cybersécurité assistée par IA. D’un côté MAI-Cyber-1-Flash, son premier modèle spécialisé dans la sécurité, conçu par la division Microsoft AI. De l’autre Perception, une plateforme de sécurité agentique qui entre en

Lire la suite

Passkeys par défaut dans Entra ID : ce que l’on doit anticiper avant février 2027

Microsoft avait déjà donné le ton fin mars 2026 en muscler le Self Service Password Reset dans Entra ID. Trois mois plus tard, l’éditeur enfonce le clou avec une annonce autrement plus structurante : à compter du 1er septembre 2026, le passkey devient la méthode d’authentification par défaut pour tous les comptes Entra ID, et le SMS comme la voix

Lire la suite

GPT-5.6 s’échappe pour réussir un benchmark, et finit par pirater un fournisseur…

l y a des histoires qui se racontent facilement en comité de direction, et d’autres qui demandent un peu de courage. Celle-ci appartient clairement à la seconde catégorie, et elle vient d’OpenAI lui-même. L’entreprise a reconnu que ses propres modèles, placés dans un environnement de test cloisonné, ont fini par s’en échapper, par progresser latéralement sur son infrastructure interne, puis

Lire la suite

Cybersécurité : La NSA utilise l’IA d’Anthropic, « Mythos », pour passer au crible les logiciels Microsoft

Dans une alliance technologique inédite, l’Agence nationale de la sécurité américaine (NSA) s’appuie désormais sur « Mythos », un modèle d’intelligence artificielle avancé développé par Anthropic. L’objectif : identifier les failles de sécurité au sein des logiciels Microsoft avant qu’elles ne soient exploitées par des cybercriminels. Une collaboration stratégique Révélée par un rapport de Bloomberg jeudi dernier, cette initiative souligne

Lire la suite

Windows Recall : la mémoire longue de Microsoft reste une épine dans le pied de la sécurité

Deux ans. C’est le temps qu’il aura fallu à Windows Recall pour ne pas réussir à quitter l’actualité sécurité. La fonctionnalité phare des PC Copilot+, conçue pour capturer en continu l’activité de l’utilisateur sous forme de captures d’écran indexées et interrogeables par IA, revient dans le collimateur des chercheurs en cybersécurité avec une nouvelle démonstration d’exploitation signée Alexander Hagenah, créateur

Lire la suite

FIDO2 et Microsoft Entra : le déploiement automatique des passkeys approche pour certains tenants

Microsoft vient de modifier sa feuille de route concernant l’intégration des passkeys FIDO2 dans les campagnes d’enregistrement Microsoft Entra. L’annonce, publiée le 14 avril 2026 sous la référence MC1279092, mérite l’attention des équipes IAM et des DSI qui pilotent leur stratégie d’authentification sans mot de passe : les changements automatiques qui s’appliquent à certains tenants éligibles à partir de mi-mai

Lire la suite

Shadow AI 2.0 : vos développeurs font tourner des LLM locaux, et votre RSSI ne le sait pas…

Pendant dix-huit mois, le mode opératoire des équipes sécurité face à l’IA générative s’est articulé autour d’une idée simple : contrôler ce qui sort du réseau. Renforcer les politiques CASB (Cloud Access Security Broker), surveiller le trafic vers les API connues, passer les usages par des passerelles sanctionnées. Le raisonnement était cohérent : si une donnée sensible quitte le périmètre

Lire la suite

Ransomware à haute vélocité : Storm-1175 exploite vos vulnérabilités avant que vous ne les connaissiez

Storm-1175 : Microsoft alerte sur un groupe ransomware qui bat des records de vitesse Il existe une catégorie d’attaquants particulièrement redoutables : ceux qui ne vous laissent pas le temps de réagir. Storm-1175 fait partie de cette catégorie. Ce groupe cybercriminel à motivation financière, suivi par les équipes de Microsoft Threat Intelligence, a réussi à faire de la vitesse d’exécution

Lire la suite

Gouvernance de l’IA dans Microsoft 365 : les nouvelles armes des administrateurs face à Copilot

Déployer Copilot, c’est bien. Savoir ce qu’il fait avec vos données, c’est mieux. Depuis que Microsoft a fait de Copilot la pièce maîtresse de sa stratégie, une question revient en boucle dans les COMEX et les équipes IT : comment garder la main sur un assistant IA qui, par construction, traverse toutes les frontières applicatives de l’organisation ? Microsoft a

Lire la suite
« Entrées précédentes