#Ignite2026 : Intune et Autopatch, une seule politique pour les gouverner toutes (ou presque)
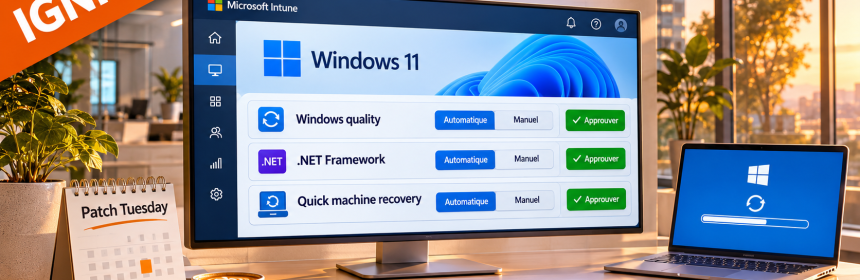
Pendant des années, la promesse de Windows Autopatch tenait en une phrase rassurante pour les directions et un peu inquiétante pour les équipes poste de travail : laissez Microsoft s’occuper des mises à jour, tout ira bien. Les DSI qui ont déjà connu un Patch Tuesday capable de mettre à genoux une imprimante réseau, un pilote VPN ou une application métier écrite en 2009 savent qu’entre « automatique » et « maîtrisé », il y a souvent un comité de changement. Microsoft semble l’avoir compris, et l’éditeur fait évoluer Autopatch vers un modèle où l’automatisation reste la règle, mais où l’humain reprend la main là où il en a besoin.
Une politique, plusieurs types de mises à jour
La nouveauté principale est structurelle. Dans Microsoft Intune, une seule politique de mises à jour qualité peut désormais gérer plusieurs types de mises à jour : les mises à jour qualité Windows, les mises à jour .NET Framework prises en charge et les mises à jour quick machine recovery. Pour chacun de ces types, l’administrateur choisit une approbation automatique ou manuelle, et suit l’état des appareils dans de nouveaux rapports Windows Autopatch. Les mises à jour hotpatch peuvent elles aussi être pilotées via une politique qualité.
Côté console, rien de révolutionnaire dans le chemin d’accès, si ce n’est qu’il faut un peu de souffle pour le lire d’une traite : Windows Updates > Devices > Manage updates > Windows updates > Quality updates. Le déploiement de ces capacités a commencé à l’automne : le rollout a démarré le 1er septembre 2026 avec un objectif d’atteindre tous les tenants au 15 octobre 2026. Si vous ne voyez rien, c’est donc moins une question de patience qu’une question de licence ou de configuration.
Automatique ou manuel, et parfois les deux
Le cœur du dispositif repose sur deux modes d’approbation. En mode automatique, les appareils reçoivent la mise à jour après le report défini dans la politique, mode que Microsoft recommande pour les correctifs de sécurité. En mode manuel, la mise à jour arrive dès que vous l’approuvez, sans report, ce qui convient aux mises à jour optionnelles ou aux organisations soumises à un contrôle des changements strict. Une même politique peut combiner les deux méthodes selon le type de mise à jour.
Le report en mode automatique est paramétrable : l’option « Make updates available after » accepte une valeur de 0 à 30 jours. Les échéances s’appliquent toujours, de même que les deadlines et périodes de grâce de l’anneau de mise à jour. Les mises à jour qui attendent une décision humaine sont regroupées dans une file « Needs review », ce qui devrait éviter de les laisser mourir dans un coin de la console.
Le .NET Framework sort enfin de l’ombre
Le .NET Framework a longtemps été le passager clandestin du Patch Tuesday : présent dans le même cycle, rarement isolé, souvent accusé quand une application métier se met à bouder. Microsoft l’individualise désormais. Les mises à jour .NET Framework peuvent être examinées, approuvées et suspendues indépendamment des mises à jour qualité Windows, et suspendre l’une ne suspend pas l’autre. Par défaut toutefois, les mêmes réglages d’approbation s’appliquent aux deux, et leur déploiement dans le même cycle, qui devient le comportement par défaut, réduit les interruptions et les redémarrages pour les utilisateurs.
Pour les architectes qui gèrent un parc applicatif hétérogène, c’est la nouveauté la plus utile au quotidien. Pouvoir laisser passer le correctif de sécurité Windows tout en retenant le cumulatif .NET le temps de valider trois applications critiques, c’est exactement le type de finesse qu’on demandait à WSUS il y a quinze ans, avant que le cloud ne promette de nous en libérer.
Quick machine recovery : le filet de sécurité post-CrowdStrike
Quick machine recovery, né du traumatisme collectif de juillet 2024, entre lui aussi dans le périmètre des politiques. Le principe est simple : si un appareil échoue deux fois de suite à démarrer, il bascule dans l’environnement de récupération Windows (WinRE) ; si Microsoft dispose d’un correctif, l’appareil le télécharge et l’applique. Point notable, ces mises à jour sont en approbation manuelle par défaut, l’approbation automatique restant possible avec un report optionnel.
On peut sourire du paradoxe : le mécanisme conçu pour réparer les machines en urgence est réglé par défaut pour attendre qu’un administrateur clique. La prudence se défend, car un correctif appliqué au niveau du démarrage n’est pas anodin, mais chaque DSI devra trancher cette question avant la prochaine crise, et non pendant. Le rapport dédié est d’ailleurs révélateur : il reste vide tant qu’aucun problème critique au démarrage ne survient, et affiche ensuite les statuts « In boot failure », « In progress » et « Remediated ». Un rapport qu’on espère ne jamais voir se remplir.
La migration, là où le diable se cache
Microsoft assure que vous n’avez pas besoin de recréer vos anneaux ou groupes Autopatch existants. Bonne nouvelle, mais il faut lire la suite attentivement. En approbation automatique, le report de la politique remplace celui de l’anneau au lieu de s’y ajouter : un anneau à 5 jours de report combiné à une politique à 2 jours donne une livraison à 2 jours. Autrement dit, une organisation qui active la nouvelle politique sans relire ses anneaux peut accélérer involontairement le déploiement sur ses populations les plus sensibles. Le genre de surprise qui transforme un mardi ordinaire en réunion de crise.
Pour préserver une logique progressive, Microsoft recommande de créer une politique qualité par anneau, avec les mêmes reports et affectations que l’anneau correspondant. C’est logique, mais cela multiplie les objets à maintenir, et la promesse de « une politique pour tout » se transforme vite en « une politique par anneau pour tout ». Les clients ayant déjà une politique hotpatch devront aussi l’ouvrir, vérifier les réglages d’approbation et l’enregistrer.
Des rapports plus lisibles, mais pas en temps réel
Les rapports se trouvent dans Reports > Windows Autopatch > Windows quality updates. Les données sont rafraîchies toutes les quatre heures. Le rapport de statut des mises à jour qualité introduit une notion utile de date d’installation attendue : en approbation automatique, elle correspond à la date de publication augmentée du report et des jours d’échéance ; en approbation manuelle, à la date d’approbation augmentée des jours d’échéance. C’est clair et exploitable pour piloter la conformité, même si quatre heures de latence restent longues un jour de zero-day.
Notre regard
Ces évolutions vont dans le bon sens : Autopatch devient un véritable outil de patch management d’entreprise et plus seulement un pilote automatique à accepter les yeux fermés. Il reste néanmoins plusieurs points de vigilance. L’annonce ne détaille ni les prérequis, ni les limitations, ni les options d’expédition (expedite), ce qui laisse les équipes faire leurs propres tests. Le modèle de substitution des reports peut piéger les tenants qui empilent anneaux et politiques. Enfin, la licence reste un filtre : Autopatch est réservé aux clients disposant des SKU Windows Enterprise, Frontline, US Government, Education et Business Premium.
Pour un DSI, le message est simple : le contrôle est revenu, mais il s’accompagne d’une responsabilité. Avant d’activer quoi que ce soit, il faut cartographier les anneaux existants, définir quels types de mises à jour méritent une revue humaine, et décider à froid de la politique quick machine recovery. Autopatch sait désormais attendre votre feu vert. Encore faut-il avoir prévu qui le donne.
En tout cas on en reparle au Briefing Calipia prochain

